Entre 6 e 7 de novembro de 2026, uma falha nos sistemas da Web3Auth expôs as chaves privadas de parte das carteiras Keplr criadas com login do Google ou da Apple. Milhares de carteiras foram esvaziadas. Quem criou a carteira com 12 palavras ou com uma carteira física (um aparelho feito só para guardar chaves) não foi afetado. A diferença está numa pergunta simples: quem guarda a sua chave?
KlipbitNeo: carteira autocustodial. As 12 palavras nascem no seu celular e o backup é trancado com uma senha que só você conhece.
Em resumo
- O que aconteceu: uma falha na Web3Auth, o serviço que faz o login com Google e Apple na carteira Keplr, expôs as chaves de parte dessas contas. Segundo a Bitquery, cerca de US$ 6 milhões saíram de mais de 44 mil carteiras; a Web3Auth contesta parte desse número.
- Por que aconteceu: nessas contas, a chave da carteira dependia da infraestrutura de um terceiro. Quando essa infraestrutura falhou, as chaves ficaram expostas, sem que o usuário tenha feito nada de errado.
- Quem não foi afetado: carteiras criadas com frase de recuperação (as 12 palavras) ou com carteira física, segundo a própria Keplr.
- Para conferir a sua carteira: as 12 palavras nasceram no seu celular, e só você as tem? Se a resposta é sim, uma invasão a uma empresa não entrega a sua chave.
Na KlipbitNeo, nenhuma empresa guarda a sua chave
As 12 palavras são criadas no seu celular. O backup é trancado no próprio aparelho com uma senha que só você conhece, antes de ir para o servidor. Quem invadir o servidor encontra um arquivo trancado, não uma chave.
O que aconteceu, em ordem
A Keplr é uma carteira usada principalmente nas redes do ecossistema Cosmos. Para quem não queria anotar 12 palavras, ela oferecia criar a carteira entrando com uma conta Google ou Apple. Esse login era feito pela Web3Auth, empresa da Consensys, a mesma dona da MetaMask.
Na sexta-feira, 6 de novembro de 2026, a Web3Auth informou um problema de segurança e pausou a criação de carteiras por login social. Na manhã seguinte, usuários da Keplr relataram transferências que não fizeram. A Keplr disse que cerca de 20% das contas criadas com Google ou Apple foram expostas, e que só uma parte delas chegou a ser esvaziada.
A Web3Auth então moveu o saldo das carteiras ainda não atacadas para 12 endereços de recuperação, que divulgou publicamente. Segundo a The Block, esses endereços somavam cerca de US$ 5,6 milhões em 8 de novembro. A empresa diz que trabalha com a Keplr para devolver os fundos. Até essa data, nenhuma das duas tinha publicado a análise técnica da causa.
- 6 de novembro: a Web3Auth informa o problema e pausa o serviço
- 6 e 7 de novembro: carteiras de login social são esvaziadas
- 7 de novembro: a Web3Auth começa a mover o saldo das carteiras ainda expostas
- 8 de novembro: a Web3Auth publica os 12 endereços de recuperação
Por que só as contas de login social
Numa carteira com 12 palavras, a chave nasce no seu aparelho e fica com você. Não há outra cópia em lugar nenhum, a não ser a que você mesmo anotar.
No login social desse tipo, você não recebe 12 palavras: a carteira passa a depender do seu login Google ou Apple e de sistemas da empresa que oferece o serviço. É mais simples no primeiro dia, mas a segurança da sua chave passa a depender de uma empresa que você não controla. Quando esses sistemas falharam, as chaves ficaram expostas para todos os usuários afetados ao mesmo tempo, sem que nenhum deles tenha aberto mensagem suspeita ou instalado nada.
Por isso a recomendação da própria Keplr e da Web3Auth foi mover o saldo para uma carteira protegida por frase de recuperação ou por uma carteira física.
Como a KlipbitNeo guarda a sua chave
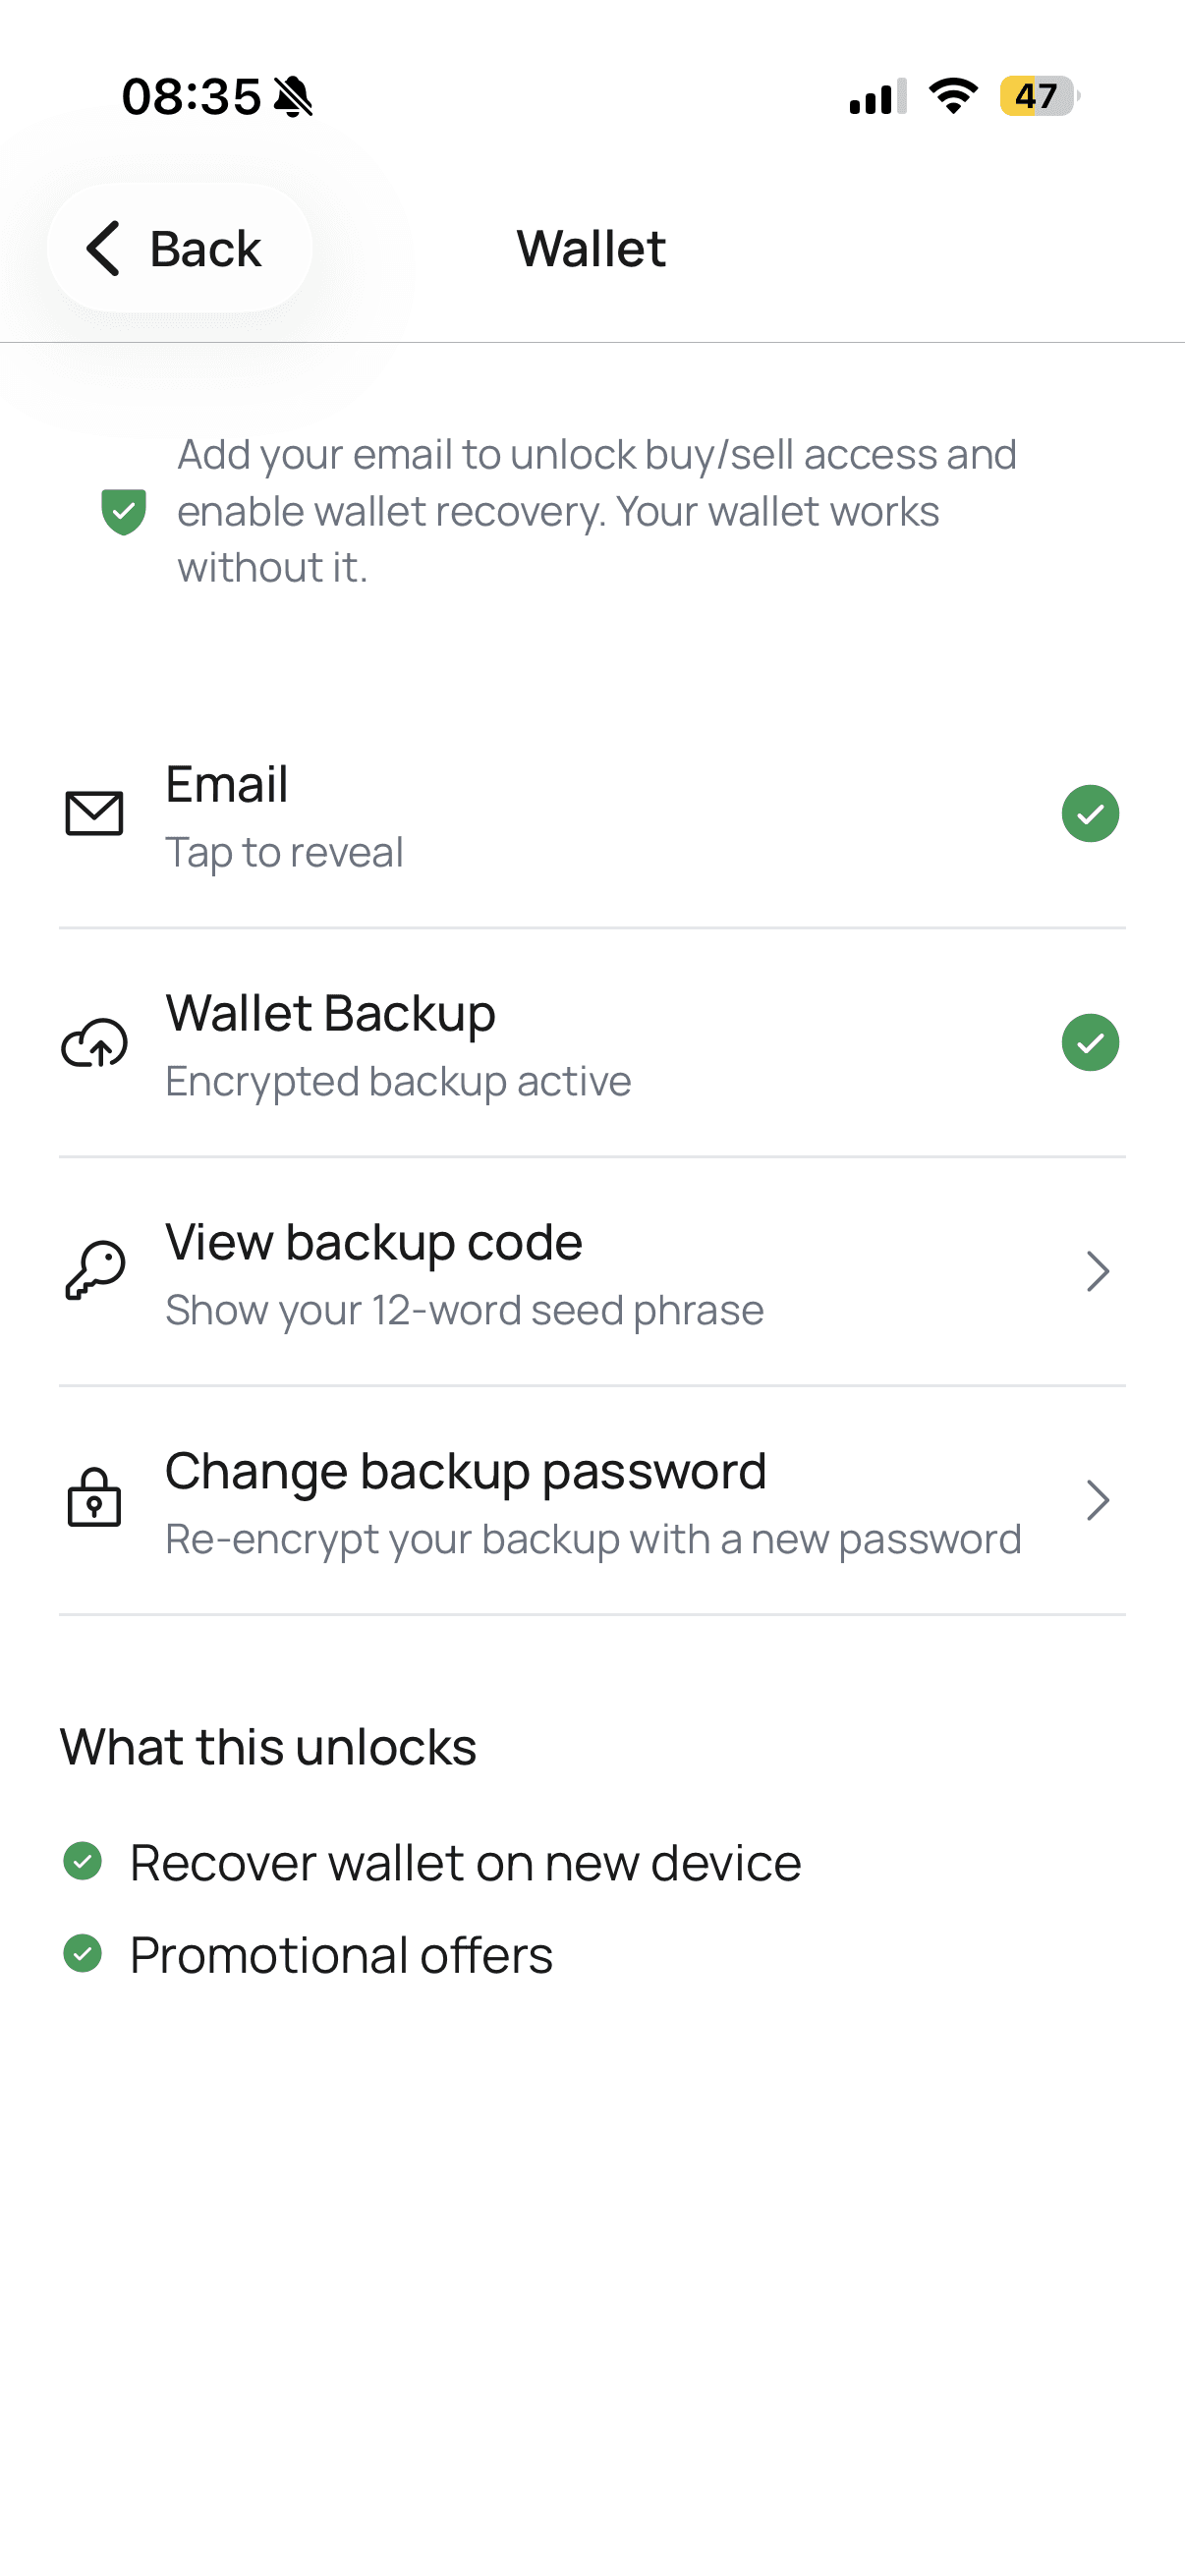
As 12 palavras são criadas no seu celular, no padrão BIP-39, e guardadas na área protegida do próprio aparelho, a mesma que o iPhone e o Android usam para senhas e biometria. Elas nunca saem do celular sem estar trancadas.
O backup automático é trancado no próprio celular com a sua senha, antes de ser enviado. O nosso servidor guarda só esse arquivo trancado. A Klipbit não tem a sua senha nem uma cópia legível das suas palavras, e nenhuma empresa guarda pedaços da sua chave.
O código enviado ao seu e-mail serve só para provar que o e-mail é seu. Ele não abre a carteira: para restaurar em outro celular, você precisa do código e também da senha.
- Invadiram o servidor? Encontram arquivos trancados, um por carteira, cada um com a senha do dono
- Invadiram o seu e-mail? Ainda falta a sua senha
- Esqueceu a senha? As 12 palavras continuam abrindo a carteira, aqui ou em qualquer carteira compatível
Onde a sua parte continua importando
Nenhum desenho elimina todo risco. Na KlipbitNeo, o backup é tão forte quanto a sua senha: se alguém tiver acesso ao seu e-mail e a sua senha for curta ou repetida de outro site, o backup fica mais fácil de abrir. Use uma senha longa e só para isso.
- Senha do backup longa, e que você não usa em nenhum outro lugar
- Verificação em duas etapas no seu e-mail
- As 12 palavras em papel, sem foto, sem captura de tela e sem nuvem
- A Klipbit nunca pede as suas palavras nem a sua senha. Quem pede está aplicando golpe
Você usa outra carteira? Três perguntas para fazer hoje
Vale para qualquer carteira, não só a nossa. As respostas mostram em poucos minutos se a sua chave depende só de você.
- Quando criei a carteira, recebi 12 (ou 24) palavras? Se não, a sua chave depende de alguém além de você
- Consigo abrir essas palavras em outro app? Se sim, você não depende de uma empresa só
- O suporte do app consegue recuperar a minha carteira sem as palavras? Se sim, alguém além de você tem acesso a ela
Perguntas frequentes
Eu tinha conta na Keplr com login Google ou Apple. O que faço?+
Siga os canais oficiais da Keplr e da Web3Auth. A orientação delas foi não enviar mais nada para essas contas e mover o saldo restante para uma carteira com frase de recuperação ou para uma carteira física. Algumas contas aparecem com saldo menor ou zerado porque a Web3Auth moveu os fundos para endereços de recuperação. Desconfie de qualquer perfil que ofereça "recuperar" o seu saldo em troca de taxa ou das suas palavras.
A KlipbitNeo usa a Web3Auth?+
Não. A KlipbitNeo não usa a Web3Auth nem nenhum serviço que guarde pedaços da chave do usuário. A chave é criada e guardada no seu celular.
Se o servidor da Klipbit for invadido, perco o meu dinheiro?+
O servidor guarda o backup já trancado com a sua senha, que ele não conhece. Quem invadir encontra arquivos trancados, não chaves. O saldo continua na rede, e só quem tem as 12 palavras, ou o backup e a senha, consegue movê-lo.
Login com Google ou Apple é sempre inseguro?+
Não necessariamente. O ponto é o que o login faz. Se ele só prova quem você é, e a chave continua trancada com uma senha que só você sabe, uma falha no login não entrega a carteira. Se a chave depende do login e da infraestrutura de uma empresa, uma falha nessa empresa pode expor a carteira.
Na KlipbitNeo, nenhuma empresa guarda a sua chave
As 12 palavras são criadas no seu celular. O backup é trancado no próprio aparelho com uma senha que só você conhece, antes de ir para o servidor. Quem invadir o servidor encontra um arquivo trancado, não uma chave.
O que a Klipbit não resolve
A Klipbit não tem relação com a Keplr nem com a Web3Auth, não consegue verificar nem recuperar contas dessas carteiras e não tem acesso a carteiras de outros apps. Os números deste guia vêm das fontes abaixo e podem mudar quando as empresas publicarem a análise completa.
Fontes
- The Block (em inglês): a Web3Auth diz que se antecipou aos invasores e moveu US$ 5,6 milhões de carteiras Keplr expostas (8 nov. 2026)
- The Hacker News (em inglês): falha na Web3Auth foi usada para roubar fundos de carteiras Keplr (nov. 2026)
- BIP-39: o padrão das 12 palavras (em inglês)
- Segurança na KlipbitNeo
Verificado em 9 de novembro de 2026, contra as fontes acima e o app KlipbitNeo (versões 2.1.6 e 2.2.0).
Suas chaves ficam com você.
Baixe a KlipbitNeo: carteira autocustodial com backup trancado pela sua senha, para Android e iPhone.
Continue lendo